
Phân Quyền Thư Mục NAS Synology Cho Từng Phòng Ban
- Đăng tải: 16/10/2026
- Cập nhật: 16/10/2026
- Hỗ Trợ
- 3 Lượt xem
Phân quyền thư mục NAS Synology cho từng phòng ban nên bắt đầu từ danh sách người dùng, nhóm công việc và bảng quyền truy cập. Sau đó mới tạo nhóm trên DSM, cấp quyền cho thư mục và thử bằng tài khoản nhân viên. Cách làm này giúp doanh nghiệp kiểm soát ai được xem, thay đổi dữ liệu và thu hồi quyền khi có thay đổi nhân sự.
Bài viết sử dụng mô hình tài khoản nội bộ trên NAS Synology chạy DSM 7, truy cập từ máy tính Windows trong mạng nội bộ. Tên nút và bố cục có thể khác giữa các bản DSM. Các tên nhóm, thư mục và tài khoản bên dưới là ví dụ để bạn thay bằng thông tin của doanh nghiệp.
Chuẩn bị trước khi phân quyền NAS
DSM, viết tắt của DiskStation Manager, là hệ điều hành quản lý NAS Synology qua trình duyệt. Trong bài này, bạn chủ yếu làm việc với Control Panel để quản lý nhóm, tài khoản và thư mục chia sẻ; dùng File Station khi cần kiểm tra quyền ở thư mục con.
- Ghi lại model NAS, phiên bản DSM, thư mục đang dùng và người phụ trách dữ liệu của từng phòng ban.
- Chuẩn bị tài khoản quản trị được giao trách nhiệm cấu hình và tài khoản nhân viên riêng để thử quyền.
- Với thư mục đã có dữ liệu, lưu lại quyền hiện tại, kiểm tra phương án sao lưu và thống nhất thời điểm thay đổi.
- Thử trên một thư mục chứa dữ liệu mẫu trước khi áp dụng cho vùng dữ liệu đang làm việc.
Nếu công ty đang dùng Active Directory hoặc LDAP, cần phối hợp với người quản trị hệ thống để dùng đúng tài khoản và nhóm hiện có. Hướng dẫn dưới đây tập trung vào nhóm nội bộ của DSM; không yêu cầu chuyển đổi hệ thống tài khoản đang vận hành.
Lập bảng quyền cho từng phòng ban
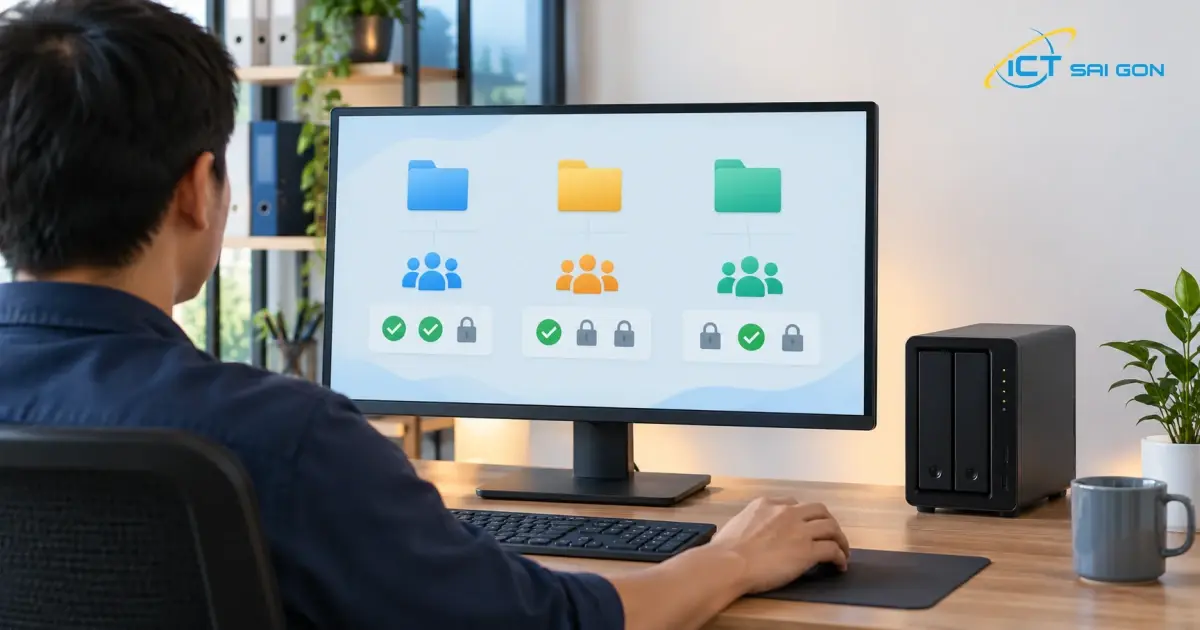
Ví dụ doanh nghiệp có ba nhóm KeToan, KinhDoanh, BanGiamDoc và ba thư mục chia sẻ tương ứng với bảng sau:
| Nhóm | Thư mục KeToan | Thư mục KinhDoanh | Thư mục TaiLieuChung |
|---|---|---|---|
| KeToan | Đọc/ghi | Không cấp qua nhóm này | Chỉ đọc |
| KinhDoanh | Không cấp qua nhóm này | Đọc/ghi | Chỉ đọc |
| BanGiamDoc | Chỉ đọc | Chỉ đọc | Chỉ đọc |
“Không cấp qua nhóm này” không có nghĩa là chọn No access. Một nhân viên có thể thuộc nhiều nhóm; quyền cuối cùng còn phụ thuộc các nhóm khác, quyền gán riêng và quyền ở thư mục con. Mục tiêu là người không có công việc liên quan không truy cập được dữ liệu; cần xác nhận điều đó bằng bước thử thực tế.
Ví dụ, một người vừa hỗ trợ Kế toán vừa tham gia Kinh doanh có thể được đưa vào cả hai nhóm sau khi được phê duyệt. Nếu chặn nhóm KeToan bằng No access trên thư mục KinhDoanh, người đó có thể vẫn bị từ chối dù nhóm KinhDoanh đã được cấp đọc/ghi.
Với TaiLieuChung, doanh nghiệp nên chỉ định người hoặc nhóm biên tập được phép cập nhật. Người còn lại chỉ đọc theo nhu cầu. Bảng trên là ví dụ thiết kế, không phải cấu hình mặc định của mọi NAS.
Tạo nhóm và tài khoản người dùng trên DSM
Tạo nhóm theo công việc
- Trong Control Panel, mở User & Group và chuyển sang phần Group.
- Chọn tạo nhóm mới, nhập tên như
KeToanvà mô tả rõ phòng ban hoặc nhiệm vụ. - Hoàn tất trình hướng dẫn, rà lại thành viên và quyền được chọn trước khi áp dụng. Làm tương tự với các nhóm còn lại.
Quyền nên gắn với vai trò công việc. Một nhóm như BienTapTaiLieuChung giúp thể hiện rõ trách nhiệm cập nhật tài liệu, trong khi nhóm BanGiamDoc có thể chỉ cần xem báo cáo.
Tạo tài khoản riêng và đưa vào đúng nhóm
- Trong User & Group, mở phần User và bắt đầu tạo tài khoản.
- Nhập thông tin người dùng, đặt mật khẩu theo chính sách của doanh nghiệp và chọn nhóm công việc phù hợp.
- Ở bước quyền thư mục, đối chiếu quyền nhận từ nhóm và phần xem trước. Hạn chế thêm quyền riêng nếu nhóm đã đáp ứng đúng nhu cầu.
- Rà lại quyền ứng dụng, hạn mức lưu trữ và các thiết lập liên quan trước khi hoàn tất.
Dùng tài khoản riêng cho từng người để thuận tiện bàn giao và thu hồi quyền. Nhân viên thông thường không cần trở thành thành viên nhóm quản trị chỉ để sử dụng thư mục chung.
Rà lại nhóm mặc định users: tài khoản nội bộ đều thuộc nhóm này. Một quyền đọc/ghi rộng cấp tại đây có thể mở dữ liệu ngoài dự kiến; ngược lại, No access áp dụng rộng có thể chặn cả người đã được nhóm phòng ban cấp quyền. Cần xem các quyền đang có trước khi sửa.
Tạo thư mục chia sẻ và cấp quyền cho nhóm
Hiểu ba mức quyền cơ bản
| Mức quyền trên DSM | Ý nghĩa khi thiết kế quyền |
|---|---|
| Read only | Cho phép đọc dữ liệu trong phạm vi được cấp; không cho chỉnh sửa bằng quyền chỉ đọc đó. |
| Read/Write | Cho phép truy cập và thay đổi dữ liệu. Khi nghiệm thu cần thử cả tạo, sửa, đổi tên và xóa file mẫu. |
| No access | Từ chối truy cập; có thể lấn át quyền đọc hoặc đọc/ghi khi quyền người dùng và nhóm xung đột ở cấp thư mục chia sẻ. |
Nếu cần “được sửa nhưng không được xóa”, ba mức cơ bản chưa đủ để mô tả yêu cầu. Phải thiết kế ACL chi tiết, xét quyền của thư mục cha và thử đúng ứng dụng đang sử dụng trước khi bàn giao.
Cấp quyền ở cấp thư mục chia sẻ
- Trong Control Panel, mở Shared Folder. Nếu tạo mới, nhập tên, chọn vùng lưu trữ phù hợp và hoàn tất các thiết lập theo kế hoạch lưu trữ.
- Chọn thư mục cần cấu hình, mở phần chỉnh sửa rồi đến thẻ Permissions.
- Chuyển danh sách sang Local groups để cấp quyền cho nhóm công việc.
- Với thư mục KeToan, cấp đọc/ghi cho nhóm KeToan và chỉ đọc cho BanGiamDoc theo ví dụ. Với nhóm còn lại, đối chiếu toàn bộ bảng quyền trước khi quyết định cấp hoặc chặn.
- Lưu thay đổi, kiểm tra quyền người dùng và tiếp tục thử bằng tài khoản nhân viên.
Thư mục đang sử dụng có thể đã được cấp quyền riêng hoặc nhận thêm quyền từ cấu hình khác. Hãy kiểm tra thư mục hiện có thay vì tạo lại, đổi tên hoặc di chuyển dữ liệu chỉ để làm giống ví dụ trong bài.
Phân quyền thư mục con bằng ACL khi có nhu cầu
ACL là danh sách quy tắc truy cập của người dùng hoặc nhóm trên một đối tượng. Bạn có thể dùng nó khi các thư mục con trong cùng một vùng dữ liệu cần quyền khác nhau.
Ví dụ, trong KinhDoanh có một vùng hợp đồng chỉ dành cho nhóm phụ trách và Ban giám đốc. Trước khi thêm quyền, cần xem nhóm KinhDoanh đang được hưởng quyền nào từ thư mục cha. Việc chỉ thêm một nhóm được phép truy cập chưa tự loại bỏ quyền đã kế thừa của người khác.
- Trong File Station, chọn đúng thư mục con; mở phần thuộc tính và thẻ quyền truy cập.
- Xem các quy tắc hiện có, nguồn kế thừa và phạm vi đang áp dụng.
- Nếu cần thêm quy tắc, chọn đúng người dùng hoặc nhóm, kiểu cho phép hay từ chối và phạm vi áp dụng cho thư mục, thư mục con hoặc file.
- Lưu lại rồi kiểm tra quyền thực tế, cả với người được phép và người phải bị giới hạn.
Dùng Permission Inspector để hỗ trợ kiểm tra quyền của một người hoặc nhóm trên thư mục/file. Với dữ liệu có yêu cầu tách biệt rõ, cũng có thể cân nhắc một thư mục chia sẻ riêng để giảm số ngoại lệ phải quản lý. Chọn cấu trúc theo nhu cầu vận hành và khả năng quản trị.
Không áp dụng một thay đổi kế thừa cho toàn bộ cây dữ liệu khi chưa đánh giá tác động. Các thư mục hệ thống hoặc do ứng dụng tạo như homes, photo hay web cần được kiểm tra theo tài liệu riêng của dịch vụ đang dùng.
Kiểm tra khi đã cấp quyền nhưng vẫn bị từ chối
Ở cấp thư mục chia sẻ, khi quyền người dùng và nhóm xung đột, Synology nêu thứ tự ưu tiên: No access → Read/Write → Read only. Đây là quy tắc cần đọc đúng phạm vi; việc phân tích ACL chi tiết còn liên quan đến các quy tắc và quyền kế thừa trên đối tượng.
Chẳng hạn tài khoản lan.kt thuộc nhóm KeToan được đọc/ghi, nhưng tài khoản này lại bị gán No access trực tiếp ở cùng thư mục. Cần xem lại phần chặn đó; cấp thêm đọc/ghi một lần nữa không giải quyết được xung đột.
- Kiểm tra quyền gán trực tiếp cho tài khoản và tất cả nhóm mà người đó đang tham gia, gồm nhóm users.
- Kiểm tra quyền trên đúng thư mục con hoặc file bị lỗi, không chỉ nhìn thư mục chia sẻ bên ngoài.
- Nếu hệ thống đã bật lớp quyền chia sẻ nâng cao, kiểm tra thêm lớp này; phần xem trước thông thường không phản ánh đầy đủ mọi lớp quyền.
- Kiểm tra máy Windows đang kết nối bằng tài khoản nào và dịch vụ truy cập có được cho phép hay không.
Ghi lại tài khoản, đường dẫn, thời điểm và thao tác bị chặn để người quản trị kiểm tra đúng tình huống.
Thử quyền từ máy tính Windows trước khi bàn giao
Sử dụng máy tính thử trong mạng nội bộ với tài khoản nhân viên đã chuẩn bị. Trong File Explorer, mở đường dẫn theo dạng \\TEN-NAS\KeToan; thay TEN-NAS và tên thư mục bằng thông tin thực tế. Nếu muốn gắn thành ổ đĩa, dùng chức năng Map network drive và nhập thông tin đăng nhập của NAS khi được yêu cầu.
Windows có thể còn lưu thông tin đăng nhập tới NAS. Khi đổi người dùng để thử, cần kết thúc đúng phiên kết nối trước đó hoặc dùng môi trường thử tách biệt. Mở cửa sổ trình duyệt riêng tư không thay đổi tài khoản SMB mà File Explorer đang dùng. Nếu phải xử lý thông tin đăng nhập đã lưu, chỉ thao tác với mục liên quan đúng NAS và phối hợp IT để tránh ảnh hưởng kết nối đang làm việc.
| Tình huống thử | Kết quả cần đối chiếu |
|---|---|
| Nhân viên Kế toán mở thư mục KeToan | Đọc được; tạo, sửa, đổi tên và xóa được file mẫu theo quyền đã duyệt. |
| Nhân viên Kinh doanh mở thư mục KeToan | Bị từ chối nếu người này không được cấp quyền qua tài khoản hoặc nhóm nào khác. |
| Người chỉ đọc mở TaiLieuChung | Xem được file nhưng không cập nhật được file mẫu trong vùng chỉ đọc. |
| Tài khoản thuộc nhiều nhóm | Quyền cuối cùng đúng công việc đã phê duyệt; không bị chặn hoặc mở rộng ngoài dự kiến. |
Chỉ dùng tài liệu mẫu khi thử sửa hoặc xóa. Nếu công ty làm việc bằng Word, Excel hoặc một ứng dụng nghiệp vụ, thử thao tác lưu file từ chính ứng dụng đó thay vì chỉ kiểm tra việc mở thư mục.
Bàn giao và rà lại quyền khi thay đổi nhân sự
Hồ sơ bàn giao nên có bảng nhóm/thư mục/quyền, người phụ trách dữ liệu, danh sách thành viên, ngoại lệ đã duyệt và kết quả thử. Ghi thêm ngày rà soát tiếp theo để các quyền tạm thời không bị bỏ quên.
- Nhân viên mới: nhận yêu cầu được phê duyệt, đưa vào đúng nhóm và thử các thư mục cần sử dụng.
- Chuyển phòng ban: rà cả nhóm cũ lẫn nhóm mới, dữ liệu còn phải bàn giao và các quyền gán riêng.
- Nghỉ việc: vô hiệu hóa tài khoản theo quy trình doanh nghiệp, xử lý quyền và bàn giao dữ liệu trước khi cân nhắc xóa tài khoản.
Synology lưu ý việc xóa người dùng có thể xóa luôn thư mục home của người đó. Vì vậy, cần xác nhận dữ liệu đã được bàn giao trước bước xóa. Phân quyền và sao lưu cũng cần được quản lý riêng: quyền truy cập đúng không tự tạo ra một bản sao có thể khôi phục.
Khi nào doanh nghiệp nên nhờ hỗ trợ cấu hình NAS?
Nên phối hợp với bộ phận IT khi có nhiều người thuộc nhiều nhóm, quyền thư mục con phức tạp, NAS đã chứa dữ liệu đang sử dụng hoặc cần kết nối với hệ thống tài khoản doanh nghiệp. Việc bàn giao cần bao gồm cấu hình, thử quyền và cách quản lý thay đổi sau này.
Cần tổ chức lại dữ liệu và quyền NAS cho doanh nghiệp? Gửi model NAS, phiên bản DSM, danh sách phòng ban, nhóm người dùng và bảng quyền mong muốn tới dịch vụ IT Helpdesk của ICT Sài Gòn để trao đổi nhu cầu và xác nhận phạm vi hỗ trợ. Chỉ cần mô tả cấu trúc và quyền; không gửi mật khẩu hoặc tài liệu nội bộ trong yêu cầu ban đầu.
Nếu đang lựa chọn thiết bị, tham khảo danh mục NAS lưu trữ và xác định thêm dung lượng, số người dùng đồng thời, ứng dụng, mạng và phương án sao lưu trước khi chọn cấu hình.
Câu hỏi thường gặp về phân quyền NAS Synology
Có nên dùng một tài khoản chung cho cả phòng ban?
Nên dùng tài khoản riêng rồi đưa vào nhóm phòng ban. Cách này giúp thu hồi quyền của một người mà không phải đổi thông tin đăng nhập cho toàn bộ đồng nghiệp, đồng thời thuận tiện theo dõi thành viên và trách nhiệm bàn giao.
Ẩn thư mục có thay cho phân quyền không?
Không. Một thư mục được ẩn khỏi danh sách mạng vẫn có thể được mở bằng đường dẫn trực tiếp nếu tài khoản có quyền. Cần thiết lập và kiểm tra quyền truy cập; việc ẩn chỉ hỗ trợ cách hiển thị.
Vì sao chỉ đọc trong bảng nhưng người dùng vẫn sửa được?
Kiểm tra quyền từ các nhóm khác, quyền gán trực tiếp và ACL tại đúng đường dẫn. Bảng quyền là kế hoạch; kết quả cấu hình thực tế mới quyết định người đó thao tác được gì.
Đăng nhập được DSM có nghĩa là truy cập được mọi thư mục không?
Không. Cần kiểm tra riêng quyền thư mục và quyền ứng dụng hoặc dịch vụ đang sử dụng. Khi nghiệm thu SMB từ Windows, dùng đúng tài khoản nhân viên và thử trên chính đường dẫn được bàn giao.
Nguồn đối chiếu
- Synology DSM 7.3: General, User & Group, Shared Folder
- Synology DSM 7: Create a Group
- Synology DSM 7: Create a User
- Synology DSM 7: Group
- Synology: Create a Shared Folder
- Synology: Manage ACL settings
- Synology DSM 7: View or Change Files/Folder Permissions
- Synology: No Access despite Read/Write permission
- Synology: Map shared folders from Windows
- Synology: Troubleshoot shared-folder access via SMB
- Synology DSM 7: Manage Users
- Synology: Read/write access with deletion restrictions
Mình là phó phòng kỹ thuật tại công ty ICT SÀI GÒN, chuyên phụ trách nội dung bài đăng và hỗ trợ giải đáp thắc mắc liên quan đến vấn đề kỹ thuật và công nghệ. Bạn đọc nếu câu hỏi cần giải đáp đừng ngần ngại để lại comment bên dưới bài viết nhé
- Th10 15, 2026
- 5 Lượt xem
Cách xử lý máy in offline trên Windows 11 theo USB, WiFi và LAN: kiểm tra kết nối, hàng đợi, Print Spooler, dr...
- Th10 15, 2026
- 6 Lượt xem
Cách chuyển PDF sang Excel bằng Power Query, kiểm tra From PDF, giữ số 0 đầu, sửa lỗi ngày và tổng tiền. Có PD...
- Th10 14, 2026
- 6 Lượt xem
Ổ C đầy trên Windows 11? Kiểm tra Storage, dọn file tạm, thiết lập Storage Sense và xử lý OneDrive. Biết khi n...
- Th10 14, 2026
- 8 Lượt xem
Cách in Excel vừa trang A4, chọn vùng in, lặp tiêu đề và xử lý chữ nhỏ, mất cột. Có file mẫu để thực hành và k...
- Th10 14, 2026
- 6 Lượt xem
Cách bật lịch sử Clipboard bằng Windows + V trên Windows 11, ghim nội dung, xóa dữ liệu, đồng bộ và xử lý khi...
- Th10 14, 2026
- 5 Lượt xem
Hướng dẫn chia màn hình Windows 11 bằng chuột, Windows + Z và phím tắt. Kiểm tra Snap không xuất hiện, chữ nhỏ...
- Th08 24, 2026
- 366 Lượt xem
Bài viết dưới đây sẽ hướng dẫn bạn tảBài viết dưới đây sẽ hướng dẫn bạn tải WPS Office miễn phí từ nguồn chính...
- Th08 21, 2026
- 254 Lượt xem
Thay vì sử dụng các phần mềm vi phạm bản quyền tiềm ẩn nhiều rủi ro, bài viết này sẽ hướng dẫn bạn những cách...